Hackeři ukazují, jak snadné je krást model Tesla. Tým akademiků objevil chybu zabezpečení, která vám umožní ukrást Teslu, pokud víte, jak ji zneužít.
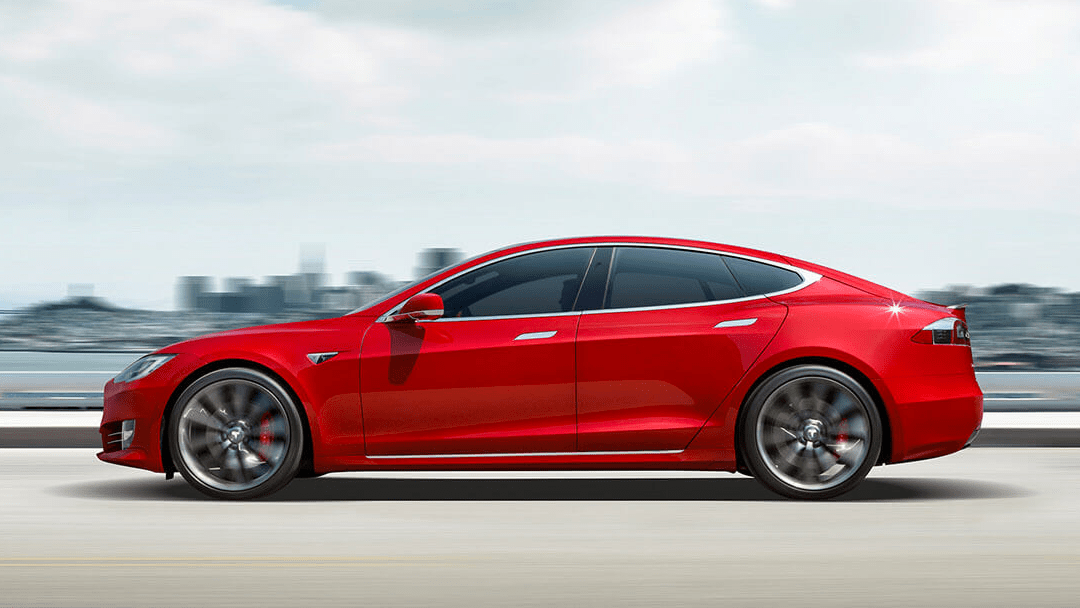
Kabelové Ukázalo se, že bezpečnost modelu Tesla Model S není tak velká, jak jsme si mysleli. Společnost Elona Muska již roky investuje do zabezpečení svých zařízení, takže neustále aktualizuje software svých vozidel přes internet.
Bohužel, jak dokazuje, jejich bezpečnost stále není bezkonkurenční Tým „akademických“ hackerů, kteří našli způsob, jak ukrást Tesla Model S během několika sekund.
Jedná se o výzkumný tým z KU Leuven University v Belgii, který zjistil, že je velmi snadné klonovat „inteligentní klíče“ Tesla Model S, protože mají jen slabé šifrování 40 bitů.


Akademici představí veškerý svůj výzkum na kongresu Cryptographic Hardware and Embedded Systems (CHES 2018), který se bude konat v Amsterdamu příští víkend. Ale uhodli to S investicí do vybavení přibližně 600 $ je možné klonovat přepínače Tesla Model S jen jeden metr od přepínače během několika sekund.a bez problémů jedno z těchto aut ukradnete.
S rádiovým zařízením tak lze šifrovací signály klíče číst bezdrátově a současně je dešifrovat programem, který umožňuje klonování klíče za méně než 2 sekundy.
“Dnes je snadné klonovat tyto klíče během několika sekund.” “Můžeme úplně vyměnit klíčenku a otevřít a řídit auto,” řekl Lennert Wouters, výzkumný pracovník na univerzitě KU Leuven. “
Není úplně snadné hrát Teslu. Vědci zjistili, že po získání dvou kódů z jednoho klíče mohou vyzkoušet všechny možné šifrovací klíče, dokud nenajdou ten, který odemkl auto. Poté pomocí programu Vypočítal všechny možné klíče pro libovolnou kombinaci párů kódů a vygeneroval tak obrovskou tabulku předpočítaných klíčů o velikosti 6 terabajtů. Hackeři říkají, že s touto tabulkou a těmito dvěma kódy mohou vyhledat správný šifrovací klíč k emulaci jakékoli klíčenky za pouhé 1,6 sekundy. Aby mohli zločinci ukrást Teslu, musí mít zločinci přístup ke kryptografickému klíči, který akademici dešifrují.
Navzdory zranitelnosti Nejnovější aktualizace společnosti Tesla zahrnuje možnost nastavit vlastní PIN kód z obrazovky palubní desky, která brání cizím osobám v řízení automobilu. Pokud tedy máte tuto druhou možnost zabezpečení, jste chráněni před zranitelností objevenou belgickými akademiky.
Společnost Tesla také poznamenala, že jednotky Model S prodávané po červnu tohoto roku již nebudou zranitelné, protože aktualizace šifrování klíčů byla přidána díky spolupráci výzkumníků z KU Leuven University.
Proto Tesla žádá majitele modelu S zakoupeného před červnem, aby použili PIN kód nebo zakoupili nový klíč, pokud chtějí být chráněni před touto chybou zabezpečení. Zde je video, které ukazuje, jak hrát Teslu ve velkém stylu:

